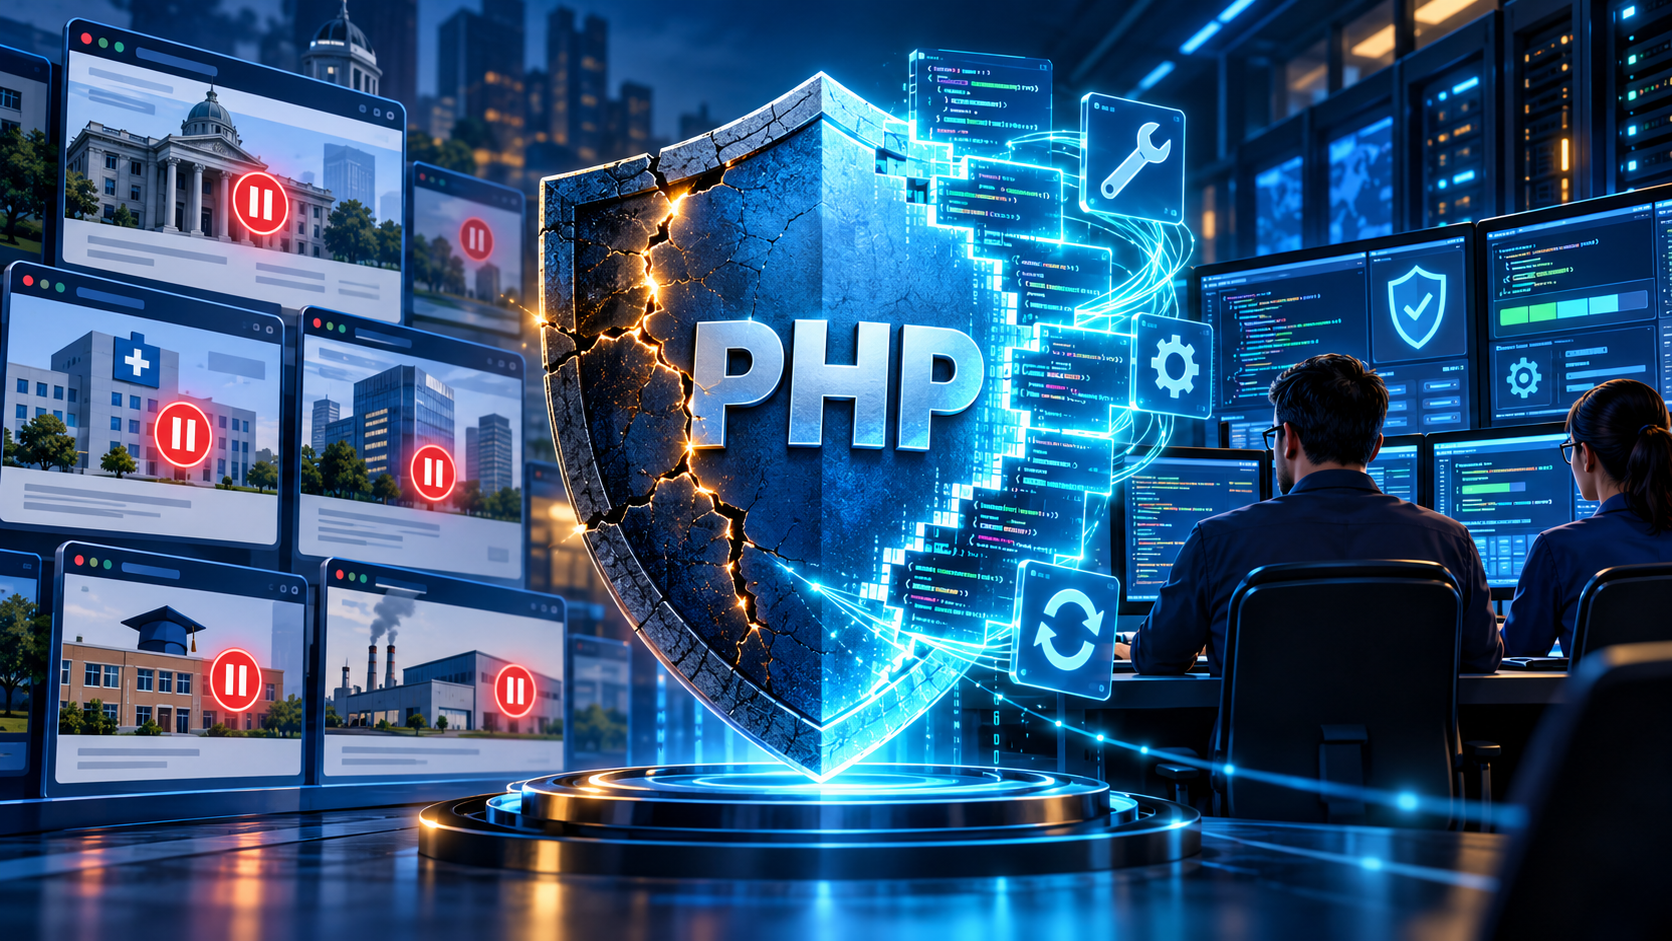
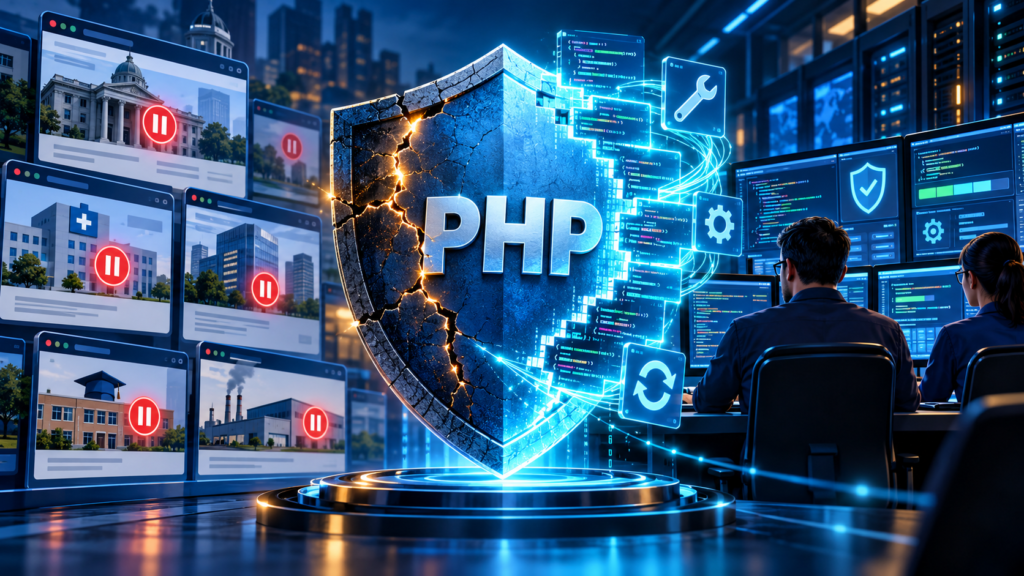
Governos e empresas iniciaram uma operação de emergência para corrigir duas falhas críticas no PHP, linguagem de programação utilizada no funcionamento de sites e serviços digitais. A divulgação das vulnerabilidades, na quarta-feira (21), levou à suspensão preventiva de páginas e sistemas enquanto equipes técnicas aplicavam medidas de proteção.
As brechas podem permitir que invasores executem códigos maliciosos remotamente em servidores vulneráveis, sem necessidade de autenticação. Em comunicado conjunto, a Agência da União Europeia para a Cibersegurança (Enisa), a Comissão Europeia e outros órgãos recomendaram providências imediatas para reduzir a exposição dos sistemas.
No Brasil, a Agência Nacional de Telecomunicações (Anatel) anunciou a suspensão temporária do acesso externo ao Sistema Eletrônico de Informações (SEI) e a outras soluções. Em aviso aos usuários, a agência informou que a medida tinha caráter preventivo e buscava proteger seus sistemas e informações durante as avaliações técnicas.
O Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), vinculado ao Gabinete de Segurança Institucional, também emitiu um alerta. Segundo o órgão, as falhas envolvem o tratamento de situações de falta de memória e o gerenciamento de estados internos durante o processamento das solicitações recebidas pelos servidores.
O impacto depende da configuração de cada ambiente. Uma instalação vulnerável pode abrir caminho para a execução de comandos não autorizados, comprometendo aplicações e informações. A retirada preventiva de um serviço do ar, porém, não significa, por si só, que tenha ocorrido uma invasão.
A equipe responsável pelo PHP classificou as duas vulnerabilidades com nota 9,2 em uma escala de gravidade que vai até 10. O problema exige atenção porque atinge uma tecnologia utilizada por diferentes plataformas, ampliando o número de serviços que precisam ser verificados.
O WordPress, uma das plataformas que utilizam PHP, esclareceu que as falhas não são específicas de seu sistema. Em comunicado, informou que não há atualização do próprio WordPress prevista para resolver essas brechas: a correção precisa ocorrer no ambiente PHP que sustenta o site, normalmente administrado pela equipe técnica ou pela empresa de hospedagem.
As correções foram disponibilizadas nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 do PHP. O CTIR Gov orientou a atualização das instalações afetadas e ressaltou a necessidade de os órgãos da rede federal de resposta a incidentes corrigirem com urgência as vulnerabilidades identificadas.